
 NEWS RELEASE
2026年10月5日
株式会社ブロードバンドセキュリティ
情報漏えいIT対策などセキュリティに特化したサービスを提供する株式会社ブロードバンドセキュリティ(本社:東京都新宿区、代表取締役社長:森澤 正人、以下 BBSec)は、IoT機器を攻撃者視点で検証する「IoTセキュリティ診断」の提供内容を拡充し、セキュリティ要件適合評価及びラベリング制度(JC-STAR)の★1(レベル1)について、JC-STAR検証事業者として適合評価の受託、チェックリストの作成、証跡の提供に対応します。
BBSecの「IoTセキュリティ診断」は、情報セキュリティサービス基準審査登録制度における「機器検証サービス」として登録されています(サービス登録番号:018-0038-50)。これによりBBSecは、独立行政法人情報処理推進機構(IPA)が定めるJC-STAR検証事業者に該当し、IoT製品ベンダーからの依頼に基づき、JC-STAR★1の適合評価を実施することができます。今回、この制度上の立場を活用し、従来の攻撃者視点によるセキュリティ診断と組み合わせて提供します。
ネットワークカメラやルーターをはじめとするIoT機器の普及が進む一方、これらの機器がサイバー攻撃の標的となるだけでなく、利用者が気付かないまま不正アクセスや不正送金などに関わる通信の中継に悪用されるリスクも顕在化しています。
BBSecの「IoTセキュリティ診断」は、IoTデバイスの実機を使用し、デバイス固有の機能や通信、ファームウェアなどを攻撃者の視点から検証するサービスです。デバイス本体だけでなく、スマートフォンアプリやAPIも含めて診断することで、IoT製品・サービス全体に潜むリスクの把握とセキュリティ対策を支援します。
IoT機器は、家庭、オフィス、工場、店舗など幅広い環境で利用され、ネットワークに常時接続される機器も増えています。その一方で、IoT機器を狙った探索や攻撃は継続して観測されており、機器そのものが攻撃の踏み台として悪用されるリスクも高まっています。
こうした中、IoT製品に求められるセキュリティ対策は、大きな転換期を迎えています。
国内では、IoT製品に備わるセキュリティ機能を共通の基準で評価・可視化する「セキュリティ要件適合評価及びラベリング制度(JC-STAR)」が2025年に運用を開始しました。2026年には通信機器やネットワークカメラを対象とした、より高度なセキュリティ要件も整備されるなど、対象や評価内容の拡充が進んでいます。
また、政府機関や重要インフラ事業者、地方公共団体などにおいて、JC-STARの適合ラベルを取得したIoT製品を調達時の選定に活用する取り組みも進められています。IoT製品のセキュリティは、製品提供者による自主的な対策だけでなく、製品を選定・調達する側が確認する要件の一つになりつつあります。
こうした変化を受け、IoT製品・サービスを提供する企業には、製品が正常に動作することを確認するだけでなく、第三者による不正操作や情報窃取、攻撃の踏み台化などのリスクがないかを、開発・提供段階で検証し、その安全性を説明できることがこれまで以上に重要となっています。
さらに、IoTサービスは、機器本体だけでなく、スマートフォンアプリやクラウドサービス、APIなど複数のシステムが連携して構成されるケースが一般的です。そのため、個々の機器だけでなく、機器、通信、アプリケーション、APIなどを横断し、サービス全体のセキュリティを検証することが求められます。
BBSecは、こうしたIoT製品を取り巻くセキュリティ要求の高まりに対応するため、IoTデバイスの実機を用い、攻撃者の視点から不正操作、情報窃取、踏み台化などの可能性を検証する「IoTセキュリティ診断」を提供しています。
BBSecの「IoTセキュリティ診断」は、ネットワークにつながるIoTデバイスを、攻撃者と同じ視点から検証するセキュリティ診断サービスです。
IoTデバイスの実機を用いた動的解析に加え、ファームウェア等の静的解析を行い、対象となるデバイス固有の機能や各種プロトコル、インターフェースなどを利用して、主に次のリスクを検証します。
デバイス本体だけでなく、デバイスを制御するスマートフォンアプリ、デバイスとサーバー間の通信を担うAPIまでを対象とし、IoT製品・サービスを構成する各要素に潜むセキュリティリスクを可視化します。対象機器の特性や利用シーンに合わせて診断項目を選定し、機器固有のリスクを考慮した検証を実施します。
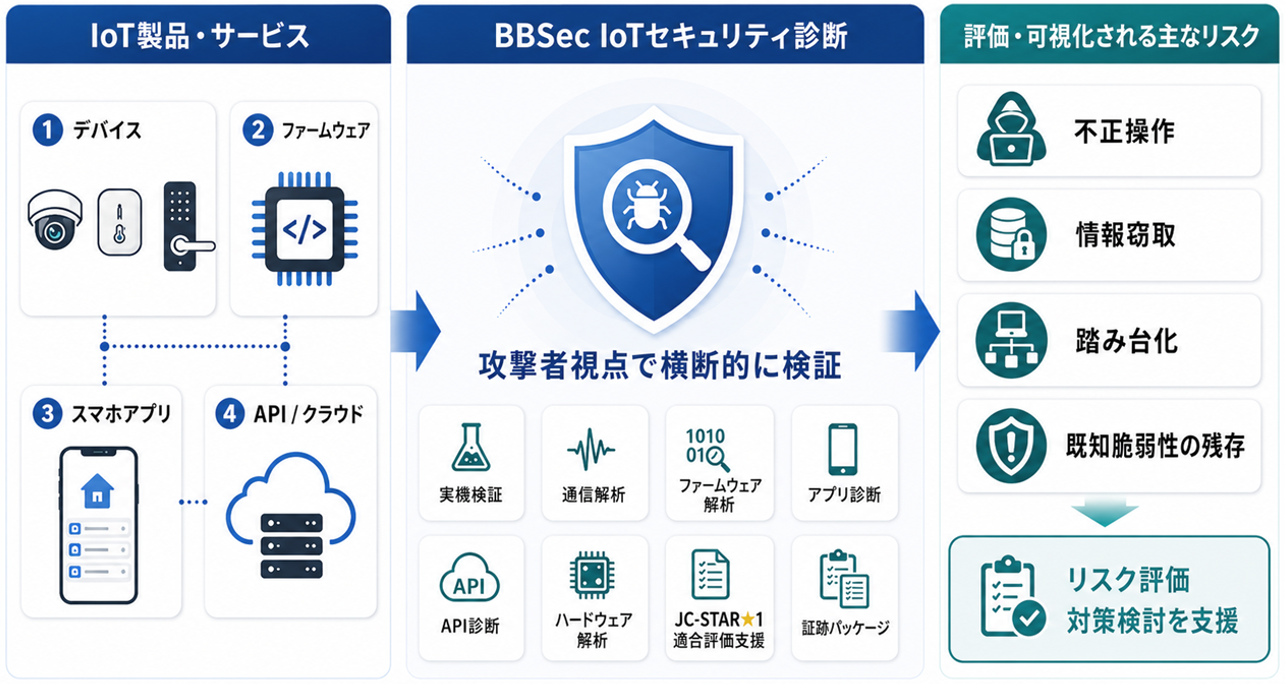
発見した脆弱性については、CVSS※2(Common Vulnerability Scoring System)、CWE※3など、国際的に広く利用されている脆弱性の評価・分類体系等を踏まえ、標準的な指標で整理したうえで、BBSec独自の基準でランク付けします。ただし、スコアの高さがそのまま対処の優先度になるとは限りません。BBSecは、誤検知・過検知を精査したうえで、実際に攻撃が成立するか、成立した場合に何が起きるかという観点から、対象機器の利用環境や保持する情報を踏まえてリスクを評価し、どこから直すべきかを示します。
BBSecはこれまで、IoT機器に対する検証を通じて、スマートロックの不正開錠、スマートタグの位置情報の改ざん、防犯用IoTセンサーの機能無効化、無線LANアクセスポイントにおける任意コマンド実行などを実証してきました。また、スマートTVを起点としてバックヤードシステムへ到達できた事例もあり、IoT機器のリスクが機器単体にとどまらないことを確認しています。
BBSecは今後も、IoT機器をはじめとするデジタル製品・サービスについて、実際の攻撃を想定したセキュリティ診断を提供し、お客様の安全な製品・サービスの開発、提供及び利用を支援してまいります。
BBSecは、2000年創業のトータルセキュリティ・サービスプロバイダーです。現状の可視化や診断から事故発生時の対応、24時間/365日体制での運用まで、フルラインアップのサービスを提供しています。高い技術力と豊富な経験、幅広い情報収集力を生かし、「サプライチェーンを狙った攻撃」「社会インフラを狙った攻撃」「AI時代のセキュリティ」を解決すべき社会課題ととらえ、より多くのお客様を悪意ある攻撃者から守ることで、「便利で安全なネットワーク社会を創造する」というビジョンを実現します。
※1 CVE(Common Vulnerabilities and Exposures)
公開された個々の脆弱性を一意に識別するための共通識別子。脆弱性ごとに「CVE-年-番号」の形式で付与され、製品やサービスの既知脆弱性を確認する際に広く利用されます。
※2 CVSS(Common Vulnerability Scoring System)
脆弱性の技術的な深刻度を共通の基準で評価するための国際的なスコアリング方式。攻撃の容易さや影響範囲などを基に、原則として0.0~10.0の数値で示します。
※3 CWE(Common Weakness Enumeration)
ソフトウェアやハードウェアにおける、脆弱性の原因となり得る弱点を体系的に分類した共通リスト。入力値検証の不備など、脆弱性の種類や根本原因を整理する際に利用されます。