情報セキュリティ文書整備支援 INFORMATION SECURITY DOCUMENTATION SUPPORT
情報セキュリティ対策の第一歩を、その拠り所となる文書整備から始めます
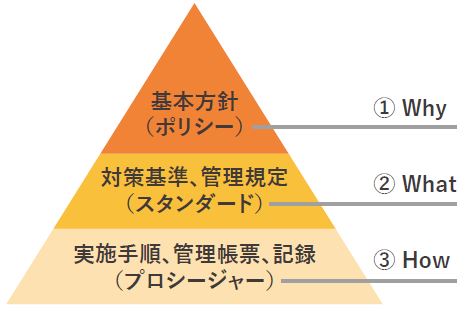
サイバー攻撃が悪質化・巧妙化し、対策が社会的課題となる中、体系的/組織的な対策推進の拠り所となる情報セキュリティ文書の整備は欠かせません。情報セキュリティポリシーと関連文書を整備し、関係者全員で共有することで、情報資産を様々な脅威から保護するための組織的な体制が整います。
BBSecは、セキュリティ専門企業としての経験とノウハウに基づく文書雛形の提供や、適切な助言提供によってお客様の作業負担を軽減しつつ、状況やニーズに合った文書整備実現をサポート。お客様の既存セキュリティ関連文書(方針、規程、基準、ガイドライン、手続き、マニュアルなど)の確認とヒアリングによる現状把握を基に、運用状況を踏まえた実践的な文書体系を提案し、不足文書の追加や既存文書との統廃合、改訂案提示を含め、完成まで支援します。
不足文書の整備に利用する雛形は、最新の情報セキュリティ国際標準/ガイドライン(ISMS ISO/IEC 27001/27002/27017、JAMA/JAPIAサイバーセキュリティガイドライン、金融庁ガイドライン、FISCガイドライン等)をベースに策定しており、これら標準/ガイドラインへの準拠を、文書整備で後押しします。
雛形のみの販売も可能です。ポリシー・規程類雛形は、文書整備の目的に合わせ、ベーシック版とアドバンス版の2種を用意しています。ポリシー・規程類16文書の雛形に加え、お客様のニーズや状況に合わせたカスタマイズをサポートする「ご利用の手引き」も提供します。
情報セキュリティ文書整備で期待される効果
|
 |
- 従業員の情報セキュリティに関する考え方の統一化、当事者意識の向上
- 組織としての情報セキュリティ管理に関する対外的な説明責任への対応
- 情報セキュリティに関する外部監査、認証審査などへの円滑な対応
- 経営陣の情報セキュリティに関する意思表明・関与のエビデンス
- 従業員の情報セキュリティに関する考え方の統一化、当事者意識の向上
- 文書体系の正規化、外部文書(関連法令、ガイドライン等)との整合性確保
サービスの特長
お客様の既存セキュリティ関連文書(方針、規程、基準、ガイドライン、手続き、マニュアルなど)の確認やヒアリングで、文書整備と運用の現状を把握します。
お客様の状況に最適かつ実践的な文書体系を提案します。不足文書の雛形*1を提供し、既存文書との統廃合や改訂案を提示、文書作成/改訂作業に対して的確な助言やレビューを行い、完成まで支援します。
*1: 文書雛形は、最新の情報セキュリティ国際標準/ガイドライン(ISMS ISO/IEC 27001/27002/27017、JAMA/JAPIAサイバーセキュリティガイドライン、金融庁ガイドライン、FISCガイドライン等)をベースに策定しており、文書整備からこれら標準/ガイドラインへの準拠を後押しします。雛形には具体的な対策や手順が示され、情報セキュリティ対策の速やかな実行に役立つ実践的な内容です。
情報セキュリティ文書雛形ラインアップ
ポリシー・規程類
| ・情報セキュリティ基本方針 ・情報セキュリティ管理規程 ・アクセス制御規程 ・マルウェア対策規程 ・監査ログ管理規程 ・外部委託管理規程 |
・ネットワーク管理規程 ・情報取扱い規程 ・物理セキュリティ管理規程 ・セキュリティインシデント対応規程 ・文書管理規程 |
・脆弱性対策規程 ・暗号鍵管理規程 ・ソフトウェア管理規程 ・情報機器管理および利用規程 ・関連法令規程 |
特長
✓ 文書整備の目的に合わせて2タイプから選択可能
- ベーシック版
必須対策を網羅し、平易な表現の採用と注釈付加で読みやすさも重視 - アドバンス版
JAMA/JAPIAサイバーセキュリティガイドライン、金融庁ガイドライン、FISCガイドラインの全要件マッピングガイドラインへの準拠対策としての文書整備を後押し
✓ お客様のニーズや状況に合わせたカスタマイズ作業を支援する「ご利用の手引き」が付属
ご利用の手引きの内容:
・雛形の文書体系 ・各文書の内容 ・雛形内の情報セキュリティ管理体制モデル ・文書整備の進め方ステップ解説
SCS評価制度対応 情報セキュリティ規程体系セット
・情報セキュリティポリシー/規程類雛形一式(合計16文書):
SCS評価制度の要求事項・評価基準のマッピング表示入りの情報セキュリティ基本方針と関連15規程の雛形
・SCS評価制度と雛形のマッピングファイル:
SCS評価基準と対応する文書雛形、評価時に確認され得る関連文書、記録例を整理
・ご利用の手引き:
雛形とマッピングファイルを使った規程整備、記録や証跡の準備の進め方の詳しい解説
特長
SCS評価制度対応に向け、方針・規程、手順・台帳、記録・技術証跡をつなげて整備するための規程体系セットです。
既存文書とSCS評価基準をマッピングして不足要素を特定し、雛形を活用して文書を補完することで、効果的で効率的な文書整備を支援します。
主な利用目的と想定活用シーン
・★3対象基準を優先して規程と証跡を整備し、将来★4へ拡張
・評価制度対応を反映して規程を整備・見直し
ガイドライン類
| ・クラウドサービス利用ガイドライン ・CSIRT運用文書類 ・アプリケーション開発標準 |
・AWS利用セキュリティガイドライン ・Azure利用セキュリティガイドライン |
・ISO/IEC 27017クラウドセキュリティ 認証取得必須雛形文書 |
 資料請求・お問い合わせお問い合わせフォームへ
関連サービス
-
企業の情報セキュリティ強化に向けた体制づくりを、社内ルール/情報システム両方の視点から支援しています。
-
組織内のサイバーセキュリティ監視・対策チーム構築を支援し、実効性ある運用をサポートします。
-
「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」運用開始に備えた事前対策支援サービス
経済産業省の新たな評価制度(SCS評価制度)運用開始を契機とした対策推進をバックアップ。評価取得によるビジネス機会の最大化を後押しします。